「バグマゲドン」って何?ホームページを守るために知っておきたいこと
 HIROMI
最近、インターネットのニュースで「バグマゲドン」という言葉を目にした方はいませんか?
なんだか怖そうな名前ですよね。
さらに、高市首相も「…開されるphp修正パッチについて、可及的速やかに適用できるよう準備をお願いします。」なんて、X(旧Twitter)で投稿されていましたし、企業がサイバー攻撃を受けたという話題も続いています。
「うちのホームページは大丈夫なの?」
「ネットショップを続けても問題ないの?」
「何か難しい設定をしなければいけないの?」
そんなふうに、不安を感じている方もいらっしゃるのではないでしょうか。
私はWeb制作に20年以上携わり、ホームページの制作だけでなく、その後の管理や更新にも関わってきました。
今回のニュースは、Web制作に携わっている私自身がとても気になった話題で、日々さまざまな情報が飛び交うインターネットの世界を、自分なりに情報を調べ記録しておこうと思ったのです。
この記事は、そんな自分自身の備忘録も兼ねて、調べたことや感じたことをまとめてみました。
同じようにホームページを運営している方にも、何かの参考になればうれしいです。
その経験から感じるのは、こうしたニュースが出たときこそ、慌てずに自分のホームページの状況を確認することが大切だということです。
専門的な知識がなくても、できることはあります。
今回は、最近話題になっている「バグマゲドン」とPHPの脆弱性について、インターネットに詳しくない方にもわかるように、できるだけやさしくお話しします。
ホームページを自分で管理している方も、制作会社やWebデザイナーに任せている方も、ぜひ参考にしてくださいね。
1.「バグマゲドン」って、いったい何?
まず、「バグマゲドン」という言葉についてお話ししましょう。
「バグマゲドン」は、プログラムの不具合やセキュリティ上の弱点を意味する「バグ」と、世界の終末を連想させる「アルマゲドン」を組み合わせた言葉です。
ソフトウェアの重大な問題が、さまざまなシステムに大きな影響を及ぼす状況を表すときなどに使われます。
ただし、これは特定の法律や技術規格で定められた言葉ではありません。使われる場面によって、指している問題が異なることもあります。
今回、特に注目されているのが「PHP2Shell」と呼ばれるPHPの重大な脆弱性です。
PHPって何?
PHPと聞いても、あまりピンとこないかもしれませんね。
PHPは、ホームページを動かすために使われるプログラミング言語のひとつです。
たとえば、WordPressで作られたホームページやブログ、ネットショップなどでは、PHPが使われています。
ホームページを見ているだけなら、普段はPHPの存在を意識することはありません。
けれど、サイトの裏側では、ページを表示したり、商品情報を扱ったりするために働いています。
いわば、ホームページを動かすための仕組みのひとつなんですね。
「脆弱性」ってどういう意味?
「脆弱性(ぜいじゃくせい)」とは、簡単にいうと、プログラムやシステムにあるセキュリティ上の弱点のことです。※専門家の間では「バグ」と言ったりもします。
たとえば、家に鍵をかけていても、鍵そのものに欠陥があれば、そこを悪用される可能性がありますよね。
プログラムの脆弱性も、それに少し似ています。
もちろん、ホームページは家と違って目に見えない部分がたくさんあります。そのため、問題が起きても、見た目だけでは気づけないことがあります。
今回のPHP2Shellでは、特定の条件で脆弱性を悪用されると、攻撃者がサーバー上で不正なプログラムを実行できてしまう可能性があるとされています。
これは、決して軽く考えてよい問題ではありません。
ただし、PHPに脆弱性が見つかったからといって、すべてのホームページが被害を受けたという意味ではありません。
大切なのは、自分が利用しているサービスやサーバーが対策済みかどうかを確認することです。
※PHP2Shellの詳しい情報は、IPA(情報処理推進機構)の発表でも確認できます。
参考:IPA「PHPの脆弱性対策について」
2.なぜ、PHPの脆弱性が大きな問題になるの?
PHPは、WordPressをはじめ、さまざまなWebサイトやシステムで使われています。
そのため、PHPに重大な脆弱性が見つかると、影響する可能性のあるサイトが幅広くなります。
今回のPHP2Shellについても、2026年10月21日に修正済みのバージョンが公開され、IPAは翌22日に対策情報を公表しました。
修正済みのバージョンには、PHP 8.2.35、8.3.36、8.4.27、8.5.12などがあります。
それより前のバージョンには影響を受けるものがあるため、利用している環境に応じて対応が必要です。
では、もし脆弱性が悪用されると、どのようなことが起こるのでしょうか。
考えられるのは、たとえば次のような被害です。
- ホームページの内容を書き換えられる
- 不正なプログラムを設置される
- サーバー内の情報を不正に取得される
- サイトを利用できなくなる
- ネットショップなどの業務に支障が出る
実際にどのような被害が起こるかは、サーバーの構成やシステムの状態などによって異なります。
また、こうした問題は、見た目が正常なホームページでも無関係とは限りません。
「いつもどおり表示されているから大丈夫」とは言い切れないのです。
とはいえ、ニュースを見てすぐにサイトを閉鎖したり、慌てて難しい設定を変更したりする必要があるとは限りません。
まずは、サーバー会社やサービス提供元がどのような対応をしているか確認することから始めましょう。
3.サイバー攻撃は大企業だけの問題ではありません
サイバー攻撃と聞くと、大企業や有名な会社が狙われるものだと思っていませんか?
たしかに、大企業が攻撃を受けたというニュースは目立ちます。
けれど、小さなお店や個人事業のホームページだからといって、必ずしも安全というわけではありません。
攻撃者は、特定の会社だけを狙うとは限らず、インターネット上で見つけた弱点のあるシステムを広く探して攻撃することもあります。
つまり、会社の規模や知名度だけで、安全かどうかが決まるわけではないのです。
小さなホームページにも気をつけたい理由
たとえば、次のようなホームページを運営している場合です。
- お店や教室のホームページ
- 個人事業主のサービス紹介サイト
- WordPressで作ったブログ
- 商品を販売するネットショップ
- お問い合わせフォームを設置したサイト
これらのサイトも、利用しているシステムや管理方法によっては、セキュリティ対策が必要になります。
特に、WordPressなどのシステムを使っている場合は、プログラムや追加機能を適切に管理することが大切です。
ただし、ホームページを持っている人全員が、サーバーの専門家になる必要はありません。
大切なのは、自分で対応すべきことと、専門の会社や担当者に任せることを区別することです。
この点については、次の章で詳しく説明しますね。
4.ホームページの安全を守るのは誰?
ここは、ぜひ知っておいていただきたいポイントです。
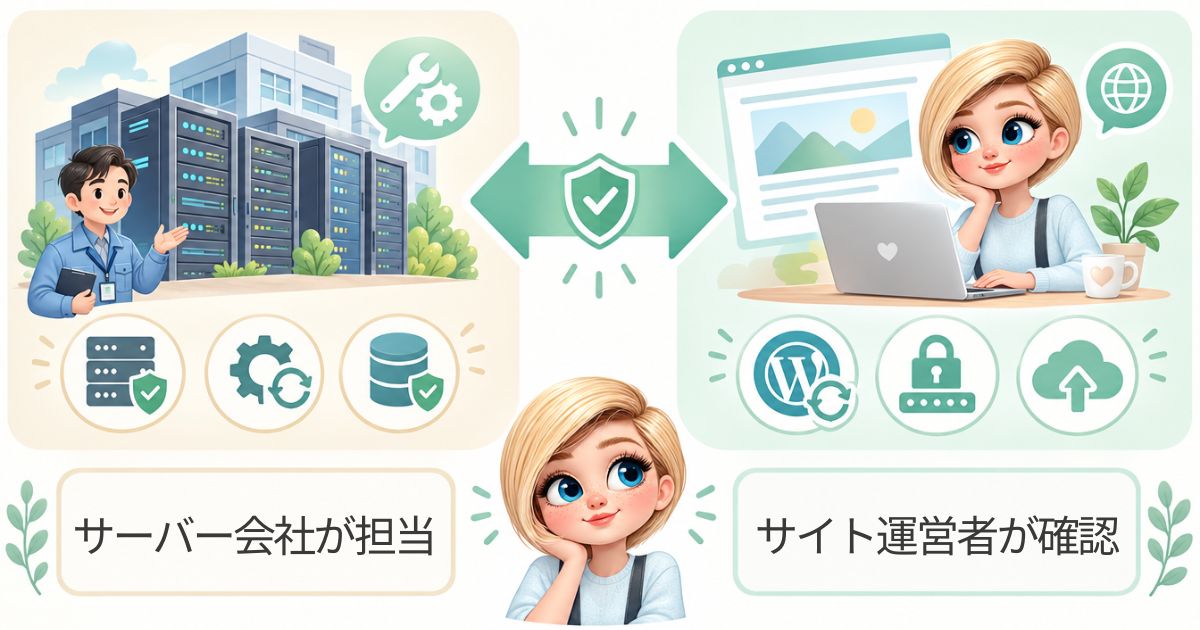
ホームページの安全対策には、いくつかの役割があります。
大きく分けると、サーバー会社が対応する部分、ホームページを管理する人が対応する部分、そして利用者自身が確認する部分です。
サーバー会社が対応すること
ホームページのデータを置いている場所を「サーバー」といいます。
レンタルサーバーを利用している場合、サーバー会社はサーバーの運用や管理を行っています。
PHPのようなプログラムの脆弱性が見つかった場合も、利用環境に応じて修正プログラムの提供や適用などの対応が必要になります。
ただし、どの範囲までサーバー会社が管理してくれるかは、サービスや契約内容によって異なります。
サーバー側の対応が済んでいても、ホームページ本体や追加機能の更新が別途必要になる場合もあります。
そのため、「サーバー会社が対策したから、ホームページの管理は何もしなくていい」とは限りません。
ホームページを管理する人が対応すること
WordPressを使っている場合は、WordPress本体やテーマ、プラグインなどの管理も大切です。
プラグインとは、WordPressにお問い合わせフォームや便利な機能を追加するための仕組みです。
便利な反面、更新が必要になったり、使っている機能に問題が見つかったりすることもあります。
そのため、サイトの管理担当者は、必要な更新やバックアップなどを適切に行う必要があります。
自分で管理していない場合は?
「私はホームページを作ってもらっただけで、管理はよくわからない……」
そんな方もいらっしゃると思います。
実は、ホームページの管理方法は人によってさまざまです。
たとえば、次の3つのケースが考えられます。
① 自分でWordPressを管理している方
WordPress本体やプラグインの更新状況を確認し、利用しているサーバー会社の案内もチェックしましょう。
② Webデザイナーや制作会社に管理を任せている方
管理を担当している人に、今回のPHPの脆弱性への対応状況を確認してもらうと安心です。
③ JimdoやWixなどのホームページ作成サービスを利用している方
サービス提供元が公開しているお知らせやセキュリティ情報を確認しましょう。
サービスによって管理の範囲は異なりますが、サーバーやシステムの多くをサービス提供元が管理している場合は、自分でPHPのバージョンを変更する必要がないこともあります。
無理に設定を変更せず、まずは利用中のサービスの案内に従ってくださいね。
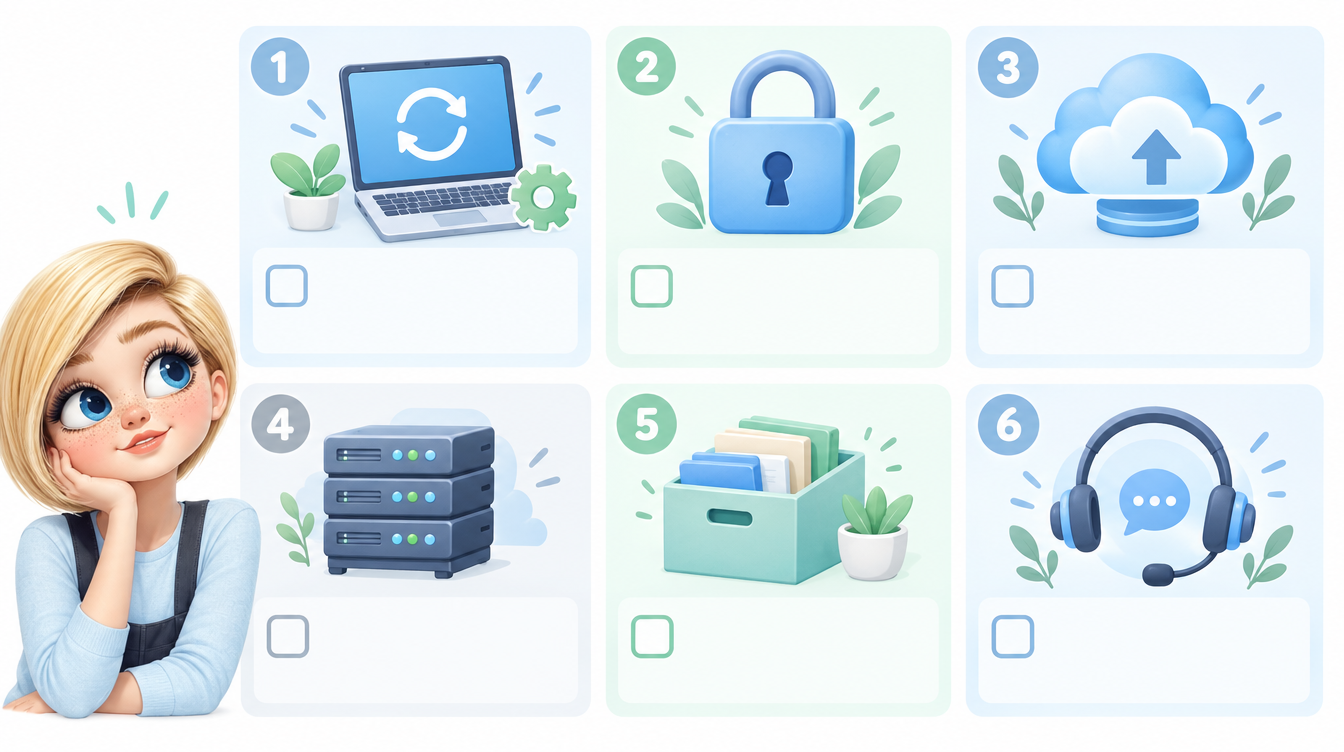
5.今、私たちができる6つの対策
では、ホームページを守るために、今できることを整理してみましょう。
すべてを自分で行う必要はありません。
自分のホームページがどのように管理されているかに合わせて、できることから確認してみてください。
① サーバー会社やサービス提供元のお知らせを確認する
まず確認したいのは、ホームページを置いているサーバー会社や、利用しているホームページサービスからのお知らせです。
今回のような脆弱性が見つかった場合、会社によっては対応状況や必要な作業について案内を出しています。
お知らせを読んでもよくわからない場合は、サポート窓口に問い合わせても大丈夫です。
問い合わせるときは、次のように聞いてみましょう。
「PHPの脆弱性『PHP2Shell』について、私が利用しているサーバーは対策済みでしょうか。こちらで必要な作業があれば教えてください。」
このように聞けば、何を確認したいのか伝わりやすくなります。
② WordPress本体やプラグインの更新状況を確認する
WordPressを自分で管理している方は、WordPress本体やプラグインなどに更新のお知らせが出ていないか確認しましょう。
ただし、今回のPHPの脆弱性は、WordPress本体やプラグインの更新だけで解消できるとは限りません。
PHPそのものの対策は、サーバー側の環境も関係するためです。
また、更新によってサイトの表示や機能に影響が出ることもあります。
更新前にバックアップを取るなど、適切な手順で進めると安心です。
管理を制作会社やWebデザイナーに任せている場合は、無理に自分で操作せず、担当者に確認しましょう。
③ パスワードを見直す
ホームページの管理画面にログインするためのパスワードも、忘れずに確認しておきたいポイントです。
推測されやすいパスワードや、ほかのサービスと使い回しているパスワードは避けましょう。
できるだけ長く、ほかのサービスとは異なるパスワードを使うことが大切です。
利用できる場合は、二段階認証などの追加のセキュリティ対策も検討してみてください。
これはPHPの脆弱性を直接修正するものではありませんが、不正なログインへの備えとして役立ちます。
④ バックアップを取っておく
万が一、ホームページにトラブルが起きたときに備えて、バックアップを取っておくことも重要です。
バックアップとは、ホームページのデータを別の場所に保存しておくことです。
問題が起きたときに、保存しておいたデータから復旧できる可能性があります。
ただし、バックアップがあれば必ず元どおりになるわけではありません。
保存する頻度や保管場所、実際に復元できるかどうかも大切です。
自分で管理している方は、バックアップの設定や保存状況を確認してみましょう。
管理を任せている場合は、「定期的にバックアップを取っていますか?」と担当者に聞いてみるだけでもよいと思います。
⑤ 使っていない機能や古いシステムを放置しない
長く運営しているホームページでは、以前使っていたプラグインや、もう必要のない機能が残っていることがあります。
使っていないからといって、必ず安全とは限りません。
不要な機能は整理し、必要なシステムは適切に更新していくことが大切です。
ただし、何のために使われているかわからない機能を、自己判断で削除するのは避けましょう。
ホームページの表示やお問い合わせ機能などに影響する可能性があるため、わからない場合は管理担当者に確認してくださいね。
⑥ 困ったときに相談できる相手を確認しておく
最後に、意外と大切なのが、困ったときに相談できる相手を知っておくことです。
サーバーのことはサーバー会社へ。
WordPressの更新やサイトの不具合は、ホームページの管理担当者へ。
JimdoやWixなどのサービスの使い方や不具合は、サービス提供元へ。
このように、相談先を分けて考えると、何かあったときにも落ち着いて対応しやすくなります。
「どこに聞けばいいのかわからない」という状態を避けるためにも、ホームページの管理を誰が担当しているのか、一度確認しておくと安心です。
6.AIの進化で、サイバー攻撃はどう変わる?
最近は、AIの進化によって、インターネットを取り巻く環境も大きく変化しています。
AIは、文章を書いたり、画像を作ったり、仕事を効率化したりするために便利な技術です。
一方で、サイバー攻撃を行う側がAIを利用する可能性も指摘されています。
たとえば、攻撃に使う文章を作成したり、情報を整理したりする作業にAIが利用されることも考えられます。
また、実在する会社や知人になりすましたメールなども、以前より見分けにくくなる可能性があります。
ただし、AIが進化したからといって、すべての攻撃が簡単に成功するわけではありません。
また、AIだけが原因でサイバー攻撃が増えるという単純な話でもありません。
大切なのは、便利な技術が広がる一方で、悪用される可能性もあることを知っておくことです。
こんなメールには気をつけましょう
たとえば、次のようなメールが届いた場合は、少し慎重になってください。
- 「すぐにパスワードを変更してください」と急がせるメール
- 「アカウントが停止されます」と不安をあおるメール
- 見覚えのない請求や支払いを求めるメール
- 知っている会社やサービスを名乗り、不自然なリンクをクリックさせようとするメール
本物の会社から届く重要なお知らせもありますので、すべてを疑う必要はありません。
ただし、メールに記載されたリンクをすぐにクリックするのではなく、公式サイトを自分で開いて確認する方法も覚えておきましょう。
わからない場合は、メールに書かれている連絡先ではなく、公式サイトに掲載されている問い合わせ先から確認するのがおすすめです。
AIの時代だからこそ、難しい技術をすべて理解することよりも、基本的な注意を忘れないことが大切なのだと思います。
7.WordPressは危険?別のサービスに変えたほうがいい?
ここまで読んで、「WordPressを使い続けても大丈夫なの?」と心配になった方もいらっしゃるかもしれません。
私自身、Web制作に長く携わってきた中で、WordPressをはじめ、さまざまな仕組みを使ったホームページに関わってきました。
その経験からお伝えしたいのは、今回のような脆弱性が見つかったからといって、WordPressそのものをすぐにやめる必要があるとは限らないということです。
WordPressは多くのホームページで利用されている便利なシステムですが、適切な管理が必要です。
一方、JimdoやWixなどのホームページ作成サービスでは、サーバーやシステムの管理をサービス提供元が担っている部分もあります。
そのため、サーバーの専門的な管理を自分で行うことに不安がある方にとっては、こうしたサービスが選択肢になる場合もあります。
ただし、どのサービスを利用していても、すべてのセキュリティ対策をサービス提供元に任せられるわけではありません。
パスワードの管理や、利用者自身が設定した内容の確認など、必要なことは残ります。
また、すでにWordPressでホームページを運営している場合、別のサービスへ移行するには費用や作業時間がかかることもあります。
大切なのは、流行やニュースだけで判断するのではなく、自分のホームページに合った管理方法を選ぶことです。
たとえば、次のような点を考えてみましょう。
- 自分で更新や管理をする時間があるか
- 困ったときに相談できる人がいるか
- 今のホームページに必要な機能がそろっているか
- 管理にかかる費用が負担になっていないか
- 安全に運営するためのサポートを受けられるか
今の管理方法で問題なく運営できているなら、必要な対策を確認しながら使い続けるという選択もあります。
反対に、自分での管理が難しくなってきた場合は、管理を専門家に任せたり、サービスを見直したりすることを考えてもよいでしょう。
ホームページは、作って終わりではありません。
長く安心して使い続けられる方法を選ぶことも、大切な運営の一部なのです。
8.これからのホームページ運営で大切にしたいこと
インターネットの世界では、これからも新しい技術が登場し、それに伴ってセキュリティ上の問題が見つかることもあるでしょう。
今回のPHP2Shellのように、普段は意識することのない仕組みに重大な問題が見つかる場合もあります。
だからといって、ホームページを持つこと自体を怖がる必要はありません。
大切なのは、問題が起きたときに正しい情報を確認し、必要な対応を取れるようにしておくことです。
私がWeb制作の仕事を続ける中で感じるのは、ホームページは作ったときだけでなく、その後も少しずつ手をかけていくことが大切だということです。
お店の情報を更新したり、サービスの内容を見直したりするのと同じように、ホームページの管理についても、ときどき確認する習慣をつけておくと安心です。
特に、次の3つは覚えておいてくださいね。
1.ニュースを見て、すぐに慌てないこと。
不安な情報を見かけたら、まずは公的機関や利用しているサービスの公式発表を確認しましょう。
2.自分のホームページの管理方法を知っておくこと。
誰が管理しているのか、困ったときはどこに相談すればよいのかを把握しておくと、必要なときに動きやすくなります。
3.わからないことは、詳しい人に相談すること。
すべてを自分で理解したり、設定を変更したりする必要はありません。無理をせず、サーバー会社や管理担当者など、適切な相談先を頼りましょう。
ホームページは、お店やサービスの魅力を伝えてくれる大切な場所です。
だからこそ、怖いニュースに振り回されるのではなく、必要な情報を知り、できることから取り組んでいきたいですね。
まとめ|大切なのは、慌てずに自分のホームページの状況を確認すること
今回は、「バグマゲドン」という言葉と、PHPの重大な脆弱性「PHP2Shell」についてお話ししました。
専門的な言葉が多く、難しく感じた方もいらっしゃるかもしれません。
けれど、今回の記事で覚えておいていただきたいことは、それほど多くありません。
- PHPの脆弱性は、ホームページの安全に関わる問題
- サーバー会社やサービス提供元の対応状況を確認することが大切
- WordPressを使っている場合は、本体やプラグインの管理も必要
- 管理を任せている方は、担当者に確認すればよい
- わからないことは、無理に自分で対応せず、相談先を頼る
そして、もうひとつ。
「自分には難しいから、何もできない」と思わなくても大丈夫です。
ホームページの安全を守るために、専門的な知識をすべて身につける必要はありません。
自分のホームページがどのように管理されているかを知り、必要なときに適切な人へ相談できることも、大切な対策のひとつです。
これからも、ホームページを安心して活用していけるように、難しいインターネットの話題も、できるだけわかりやすくお伝えしていきたいと思います。
焦らず、ひとつずつ。
できることから始めていきましょうね。
この記事の参考情報
- IPA(情報処理推進機構):「PHPの脆弱性対策について(CVE-2026-109618、CVE-2026-109619:PHP2shell)」
https://www.ipa.go.jp/security/security-alert/2026/alert20261022.html - PHP公式サイト:PHPのセキュリティ情報
https://www.php.net/
※この記事は2026年10月26日時点で確認できる情報をもとに作成しています。脆弱性への対応状況は、利用しているサーバーやサービスによって異なります。実際の対応については、各サービスの最新の公式案内をご確認ください。