【初心者向け】WordPressやPHPのセキュリティニュースに焦点を当てる!個人ショップやブログを安全に守る3つのポイント
 よしみ ひろみ
ここ最近、ニュースやインターネットで「WordPressやPHPに重大な脆弱性(セキュリティの欠陥)が見つかった」という報道を目にして、ヒヤッとした方も多いのではないでしょうか。
「自分の作っているホームページやネットショップは大丈夫かな…」
「もしハッキングされたら、大きなトラブルや賠償責任を負うことになるのでは…」
個人でサイトやショップを運営していると、こういうニュースを聞くたびに急に不安になりますよね。
実は私も長年WEBデザイナーとして活動する中で、こうしたセキュリティ問題には何度も向き合ってきました。そして今回も、管理しているサイトや自社ショップの緊急点検と安全対策をいち早く実施しました。
結論からお伝えすると、正しい仕組みと運用ルールさえ知っていれば、過剰に恐れる必要は全くありません!
今回は、Web初心者の方に向けて「ニュースで話題のセキュリティ問題の本当のところ」と「個人サイトやショップのデータを安全に守る3つの鉄則」を分かりやすく解説します!
1. 最も怖い「クレジットカード情報」は、自社サーバーに残さないのが鉄則
ネットショップを運営する上で、誰もが一番恐れているのが「お客様のクレジットカード情報の漏洩」ですよね。
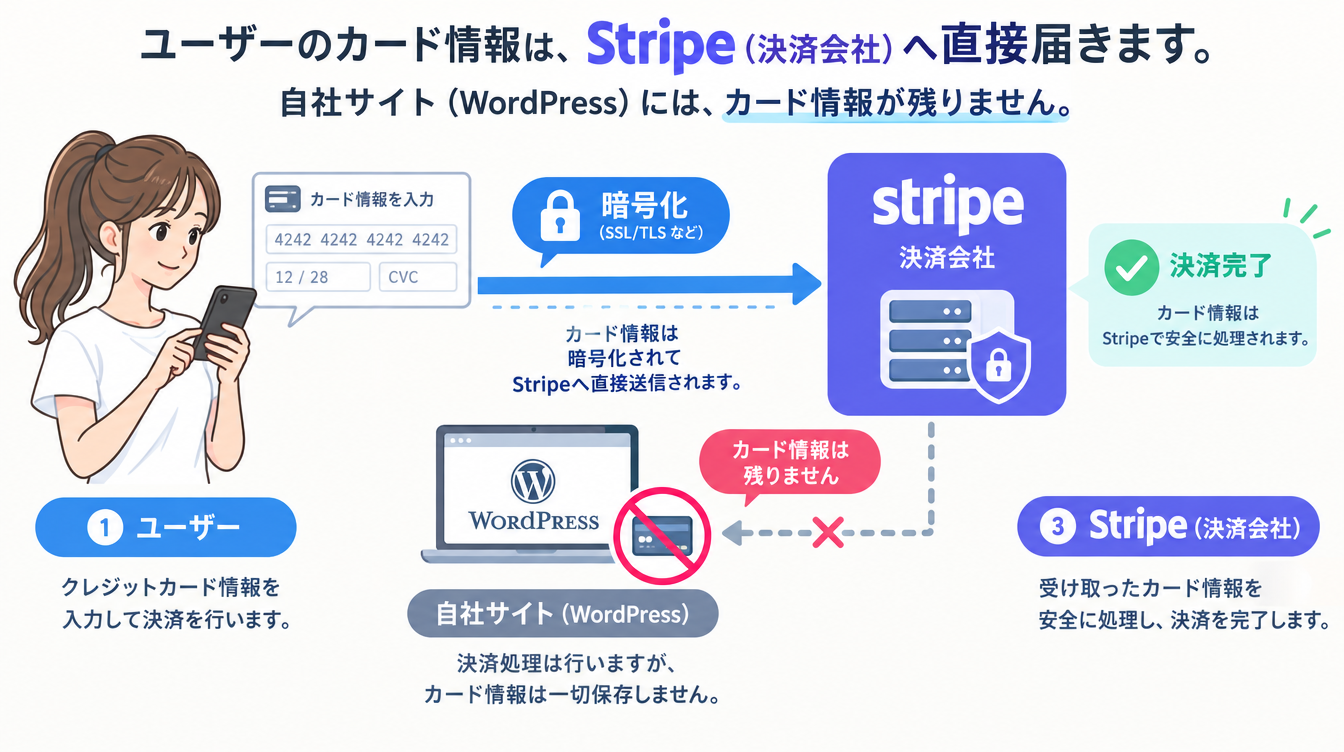
ですが、本書や私のショップでも採用している「Stripe(ストライプ)」などの外部決済サービスを利用している場合、カード番号やセキュリティコードなどの重要な決済データは、お客様のブラウザからStripeの超堅牢なシステムへ直接暗号化されて送信されます。
つまり、あなたのWordPress(自社サーバー)内には、最初からクレジットカード情報が保存されません。
「自分のサーバーにカード情報を置かない(非保持化)」という仕組みになっているため、万が一サイトが攻撃を受けたとしても、カード情報が流出するリスクそのものが存在しないのです。
2. お問い合わせフォームの個人情報は「暗号化通信(SSL)」で守る
「カード情報は安心でも、お問い合わせフォームや注文画面で入力されたお名前・住所は大丈夫?」という点も気になりますよね。
お客様がサイト上で入力する情報は、SSL(通信の暗号化)という技術によって、送信時にすべて暗号化されています。エックスサーバーなどの主要なレンタルサーバーでは、最初からこのSSLが標準で設定されています。
さらに、お客様情報を守る防衛策として「必要以上の個人情報をサイト上に長く溜め込まないこと」も大切です。
- 発送や取引が終わった注文データは、CSVなどで手元のPCへ安全に保存する
- WordPress上からは古いデータを定期的に削除(クリーンアップ)しておく
この「Web上に置きっぱなしにしない運用」を意識するだけで、個人情報は十分に安全に保てます。
3. レンタルサーバーの「WAF(セキュリティの盾)」と自動更新を味方につける
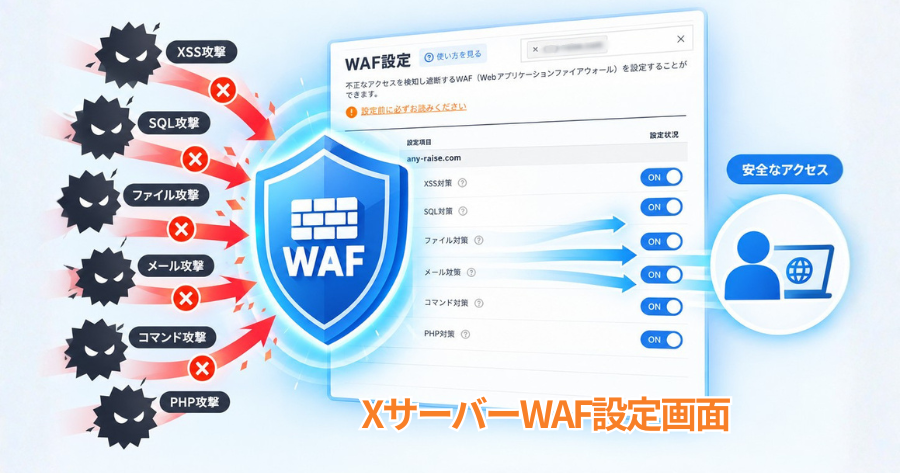
PHPやWordPressの脆弱性ニュースが出たとき、裏で最も迅速に動いてくれているのがレンタルサーバー会社(エックスサーバー等)です。
エックスサーバーのような大手サーバーでは、こうしたニュースが出ると即座に「WAF(Webアプリケーションファイアウォール)」というセキュリティの盾で不正アクセスを自動遮断してくれます。
私たちがやるべき日常のお手入れは、とってもシンプルです。
- WordPress本体やプラグインの「更新ボタン」が出たら速やかにアップデートする
- 安全のためにログイン画面のURL変更(SiteGuard WP Plugin等の導入)をしておく
- 不安な時は、一括バックアップをパソコン(ローカル)に保存しておく
「不審なログインを防ぎ、常に最新の状態に保つ」。これだけで、不正アクセスの99%は防ぐことができます。
まとめ:仕組みを知って、安心して自分だけのWeb資産を育てよう!
セキュリティのニュースを聞くと、最初は誰でも「自分には難しそう」「怖いからやめておこうかな」と思ってしまいがちです。
ですが、プロの特別なプログラミング知識がなくても、「カード情報を保持しない仕組みを使うこと」と「サーバーのセキュリティ機能をONにして最新に保つこと」さえ知っていれば、個人ショップやブログは十分に安全に運営できます。
正しく仕組みを理解して、ぜひ安心してあなただけの素敵なWebサイトやショップづくりを楽しんでくださいね!